

Корпоративный VPN для бизнеса — это защищенный туннель, через который сотрудники получают доступ к внутренним ресурсам компании из любой точки мира. Он шифрует весь трафик, маскирует IP-адреса и позволяет контролировать доступ к корпоративной сети, что важно для защиты конфиденциальной информации в условиях массовой удаленной работы и распределенных команд.
Почему защита данных бизнеса через VPN — это необходимость
Большинство владельцев компаний до сих пор воспринимают VPN как инструмент для обхода блокировок или просмотра зарубежных сериалов. Это опасное заблуждение. В 2026 году, когда удаленная работа стала нормой для десятков тысяч российских компаний, защита данных бизнеса VPN превратилась из технической опции в базовое требование информационной безопасности.
Каждый день сотрудники подключаются к корпоративным системам из дома, кафе, аэропортов и коворкингов. Они работают с CRM, бухгалтерией, документами и перепиской, даже не задумываясь о том, что их трафик проходит через чужие сети и устройства.
Угрозы для конфиденциальной информации без VPN
Без VPN-туннеля весь трафик сотрудника передается открытым текстом. Любой, кто находится в той же сети, может перехватить пароли, логины, содержимое писем и документов.
Основные угрозы
- Перехват трафика — злоумышленники используют снифферы для чтения данных, передаваемых по незащищенным каналам
- Фишинговые атаки — поддельные страницы входа, маскирующиеся под корпоративные порталы, собирают учетные данные сотрудников
- Вредоносное ПО — заражение устройств при посещении скомпрометированных сайтов с последующим доступом к корпоративным системам
- Несанкционированный доступ — использование украденных или угаданных паролей для входа во внутренние сервисы
По данным аналитиков в области кибербезопасности, более 60% (Весной) утечек корпоративных данных происходит через сотрудников, использующих незащищенные каналы связи для удаленной работы.
Сам VPN-шлюз при этом — тоже точка входа для атакующих. В 2024–2025 годах CISA включила в каталог эксплуатируемых уязвимостей несколько критических дыр в популярных VPN-продуктах: CVE-2024-21762 в Fortinet FortiOS (рейтинг CVSS 9.8, удаленное выполнение кода без аутентификации), CVE-2025-0282 и CVE-2025-22457 в Ivanti Connect Secure, CVE-2024-20481 в Cisco ASA. CISA Все они активно эксплуатировались в реальных атаках. По данным Sophos State of Ransomware 2025, эксплуатируемые уязвимости остаются главным техническим корнем атак (около 32%), а скомпрометированные учетные данные — вторым по частоте вектором (примерно 23%). Verizon DBIR 2025 фиксирует смещение в сторону кражи учетных данных и захвата активных сессий и рекомендует делать MFA обязательным для внешне доступных приложений и удаленного сетевого доступа.

Какие риски несет публичный Wi-Fi
Публичные сети Wi-Fi в кафе, отелях и бизнес-центрах — зона повышенной опасности. Точки доступа в общественных местах часто не имеют шифрования или используют устаревшие протоколы безопасности.
Злоумышленник может создать фейковую точку доступа с названием, идентичным официальной сети заведения, и перехватывать весь трафик подключенных устройств. Для этого не нужно специальное оборудование — достаточно ноутбука и бесплатного программного обеспечения.
Сотрудник, который проверяет почту или работает с CRM через публичный Wi-Fi без VPN, фактически передает ключи от корпоративной системы любому желающему. Риск многократно возрастает, если речь идет о руководителях с расширенными правами доступа.
Цена одной ошибки: штрафы и потеря доверия
Утечка персональных данных клиентов — это не только потеря доверия, но и прямые финансовые санкции. В России за утечку персональных данных предусмотрены оборотные штрафы, которые могут достигать миллионов рублей для компаний любого размера.
Конкретные суммы зафиксированы в статье 13.11 КоАП РФ: за первое нарушение — от 150 до 300 тысяч рублей, за повторное — до 500 тысяч. Если утечка затронула более 1000 субъектов, санкции возрастают до 5–15 миллионов рублей, а при повторных инцидентах применяются оборотные штрафы. Помимо штрафов, бизнес несет косвенные потери: уход клиентов, судебные иски, затраты на восстановление систем и компенсации пострадавшим. Для небольших компаний одна серьезная утечка может стать фатальной. Средняя стоимость одной утечки, по данным IBM Cost of a Data Breach 2025, составляет 4,44 млн долларов в мире, а в США достигает 10,22 млн долларов за инцидент.
Как корпоративный VPN защищает данные
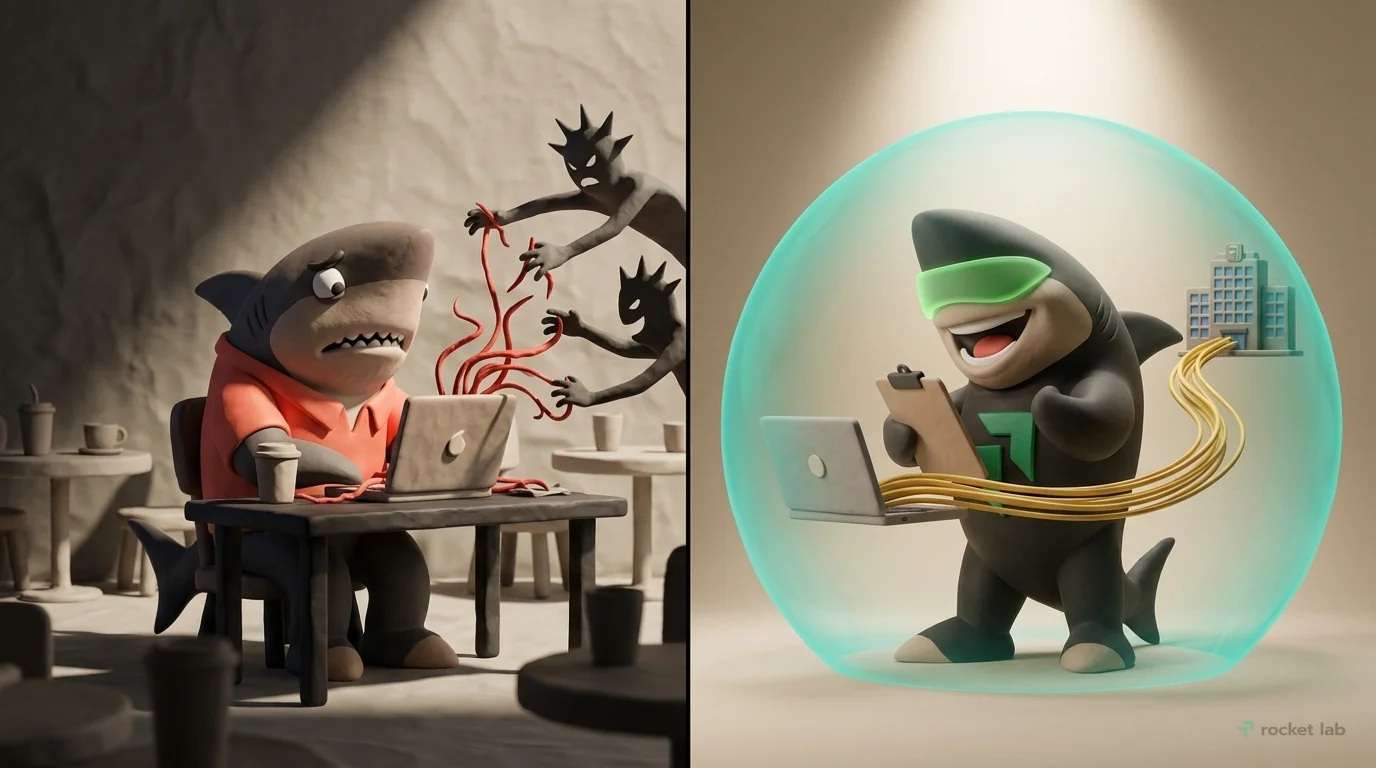
Принцип работы корпоративного VPN основан на создании изолированного канала связи между устройством сотрудника и корпоративной сетью. Весь трафик внутри этого канала шифруется, поэтому даже при перехвате злоумышленник получит бессмысленный набор символов.
Принцип работы защищенного туннеля
VPN-туннель — это зашифрованное соединение между двумя точками: устройством сотрудника и VPN-сервером компании. Когда сотрудник подключается к корпоративному VPN, его трафик проходит через туннель, становясь невидимым для посторонних.
Представьте, что вы отправляете документы не обычной почтовой карточкой, а в закрытом сейфе с курьером. Сейф может вскрыть только получатель, имеющий ключ. Аналогично работает VPN: данные перемещаются внутри защищенного контейнера, доступ к которому есть только у сервера компании.
Соединение устанавливается через процесс аутентификации: сотрудник вводит логин и пароль, подтверждает вход через приложение на телефоне или использует сертификат на рабочем устройстве. Только после успешной проверки подлинности создается VPN-туннель.
Шифрование трафика и аутентификация
Современные VPN-решения используют алгоритмы шифрования AES-256 или аналогичные, которые считаются криптостойкими. Данные разбиваются на блоки, каждый блок шифруется отдельным ключом, что делает расшифровку без ключа практически невозможной.
Помимо AES, в современных протоколах применяются и другие криптографические примитивы: Poly1305, Curve25519, BLAKE2, SIPHash24, HKDF. Например, WireGuard построен на этих алгоритмах и обеспечивает высокую скорость при надежной защите. В процессе передачи данных используются временные сессионные ключи — они автоматически генерируются и периодически обновляются, что снижает риск компрометации даже при длительном соединении.
Многофакторная аутентификация (MFA) добавляет дополнительный уровень защиты. Даже если злоумышленник украдет пароль сотрудника, без подтверждения через приложение или SMS он не сможет установить VPN-соединение.
Однако даже MFA не является панацеей: злоумышленники активно применяют технику MFA fatigue — получив пароль, атакующий засыпает пользователя push-запросами и добивается одобрения входа. Защитой по умолчанию становятся подтвержденные push-запросы с проверкой числа на экране входа и в приложении, а также фишинг-устойчивые факторы вроде FIDO2. При этом правильно настроенная MFA блокирует около 99% (Многофакторная) автоматизированных атак, поэтому ее внедрение остается важным.
Маскировка IP-адресов и защита от атак
Подключаясь через VPN, сотрудник получает IP-адрес корпоративного сервера, а не своей домашней сети. Это скрывает его реальное местоположение и устройство от посторонних сервисов.
Корпоративный VPN также защищает от ряда сетевых атак. Например, от DDoS-атак: злоумышленники атакуют IP-адрес VPN-сервера, но не могут напрямую воздействовать на конкретных сотрудников. Кроме того, VPN-решения включают фильтрацию трафика и блокировку подозрительных подключений.
Задачи, которые решает корпоративный VPN
Внедрение корпоративного VPN решает не только задачу шифрования трафика, но и целый комплекс управленческих и операционных задач. Рассмотрим основные сценарии применения.
Безопасный доступ к внутренним ресурсам
Сотрудники получают доступ к внутренним сервисам компании: CRM, базам данных, файловым хранилищам, 1С — через единую точку входа. Администратор может настроить права доступа для каждого сотрудника отдельно, ограничивая видимость тех или иных ресурсов.
Это особенно важно, когда речь идет о защите конфиденциальной информации. Менеджер по продажам видит только клиентскую базу своего направления, бухгалтер — только финансовые документы, а доступ к исходному коду или технологическим документам имеет ограниченный круг лиц.
Объединение офисов и филиалов в единую сеть
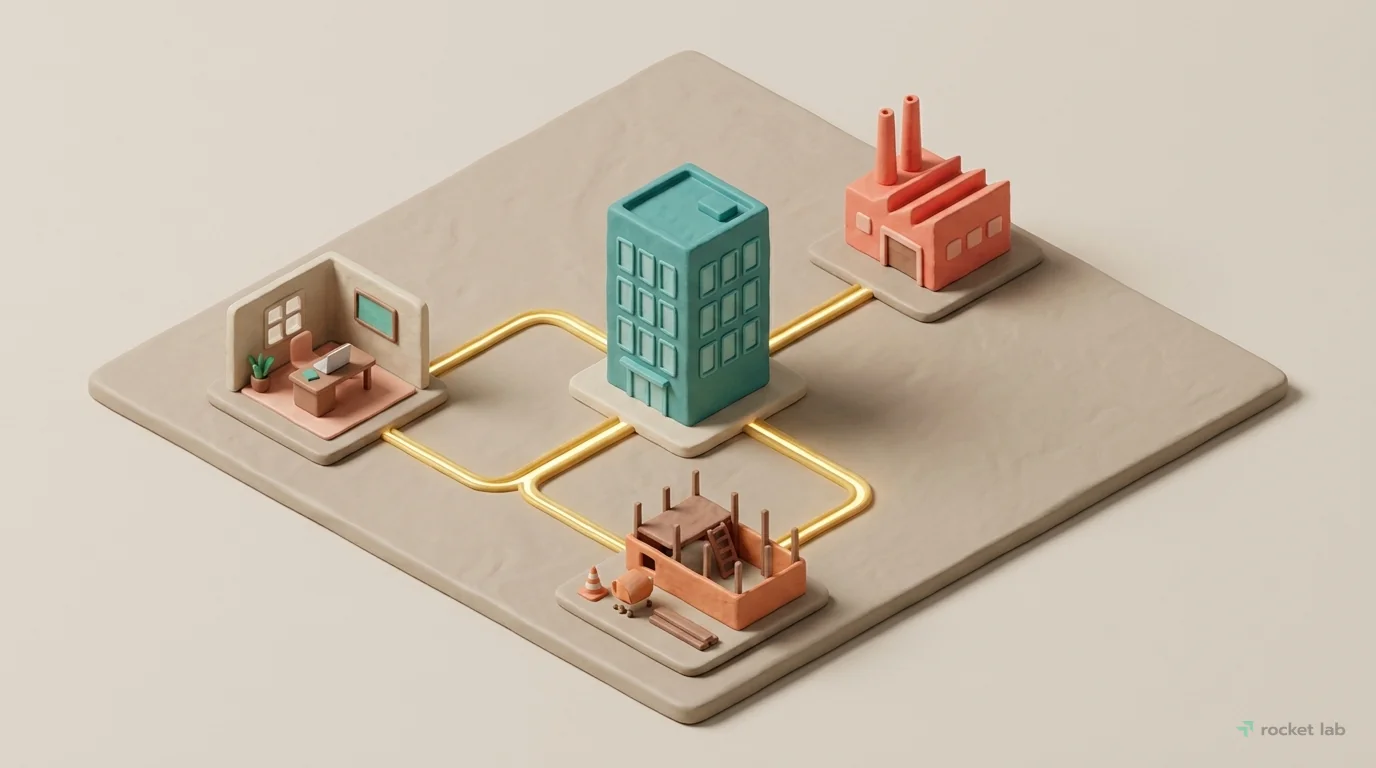
Site-to-Site VPN позволяет соединить несколько офисов компании в единую корпоративную сеть. Сотрудники филиала в другом городе работают с внутренними ресурсами так же быстро и безопасно, как если бы находились в головном офисе.
Это упрощает документооборот, ускоряет согласование решений и снижает затраты на аренду выделенных каналов связи. Объединенная сеть также позволяет централизованно управлять политиками безопасности и обновлениями.
Для видеоконференций, IP-телефонии и совместной работы с документами критична низкая задержка. Современные корпоративные VPN, особенно построенные на базе операторских сетей MPLS, поддерживают приоритизацию трафика (QoS). Операторы выделяют классы обслуживания: real-time (для голоса и видео, высший приоритет), premium (для важных приложений), standard (обычные данные) и best-effort (негарантированная доставка). Администратор может назначить высший приоритет для голосового трафика, чтобы звонки не прерывались даже при высокой нагрузке на канал.
Защита данных при удаленной работе и в командировках
Удаленные сотрудники и специалисты в командировках — самая уязвимая категория пользователей. Они подключаются к корпоративным системам из гостиниц, аэропортов, клиентских офисов — везде, где есть интернет.
Корпоративный VPN гарантирует, что даже при подключении через незащищенную сеть весь трафик будет зашифрован. Сотрудник может безопасно работать с документами, проводить видеоконференции и обмениваться файлами, не рискуя корпоративными данными.
Совместная работа с подрядчиками
Внешние подрядчики — разработчики, дизайнеры, маркетологи — часто нуждаются в доступе к отдельным внутренним ресурсам. Корпоративный VPN позволяет предоставить такой доступ контролируемо: с ограниченными правами, на определенный срок, с возможностью быстрого отзыва.
Один из наших клиентов — производственная компания — предоставляет доступ к своей ERP-системе подрядной организации, обслуживающей оборудование. Через VPN подрядчик видит только модуль заявок на ремонт, но не имеет доступа к финансовой или кадровой информации.
Какой VPN нужен вашему бизнесу?
Существует несколько архитектур корпоративных VPN, и выбор конкретной зависит от масштаба бизнеса, количества сотрудников и типов используемых устройств.
Remote Access VPN для отдельных пользователей
Remote Access VPN — это схема, при которой каждый сотрудник устанавливает VPN-клиент на свое устройство и подключается к корпоративному VPN-серверу индивидуально. Это наиболее распространенный вариант для компаний с удаленными сотрудниками.
Преимущества такого подхода
- Быстрое развертывание — достаточно настроить один сервер и раздать сотрудникам доступы
- Гибкость — сотрудник может подключаться с любого устройства: ноутбука, смартфона, планшета
- Масштабируемость — добавление новых пользователей не требует изменений инфраструктуры
Из недостатков — необходимость администрирования большого количества подключений и потенциальная сложность с поддержкой разных типов устройств.
Site-to-Site VPN для связи между офисами
Site-to-Site VPN соединяет целые сети между собой. Все устройства в офисе А автоматически получают доступ к ресурсам офиса Б без необходимости устанавливать VPN-клиент на каждое устройство.
Такая архитектура подходит компаниям с несколькими офисами или филиалами. Она создает единое сетевое пространство, в котором сотрудники работают с внутренними сервисами независимо от физического местоположения.
Битва протоколов: WireGuard vs. OpenVPN vs. IPsec
| Протокол | Скорость | Безопасность | Совместимость | Когда выбирать |
|---|---|---|---|---|
| WireGuard | Высокая | Высокая | Современные ОС | Быстрое соединение, мобильные сотрудники |
| OpenVPN | Средняя | Высокая | Все платформы | Универсальность, гибкие настройки |
| IPsec | Средняя | Высокая | Оборудование, ОС | Site-to-Site, связь офисов |
| SSTP | Средняя | Средняя | Windows | Работа через прокси-серверы |
WireGuard: Преимущества и Недостатки
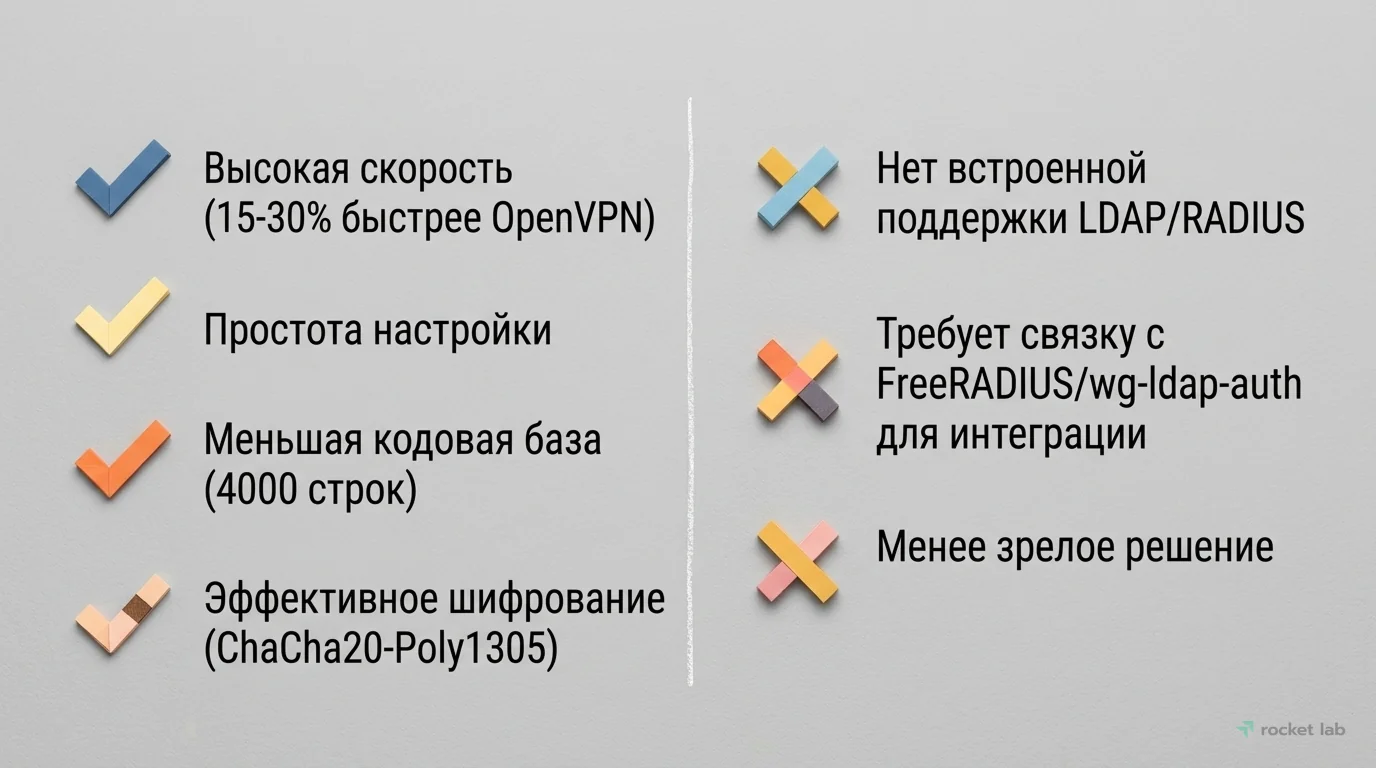
WireGuard — современный протокол, который набирает популярность благодаря высокой скорости и простоте настройки. Его кодовая база насчитывает около 4000 строк против более чем 100 000 у OpenVPN, что делает его проще для аудита безопасности и снижает поверхность атаки. По данным тестов, производительность WireGuard на 15–30% выше, чем у OpenVPN на типичных соединениях. WireGuard использует шифрование ChaCha20-Poly1305, которое эффективно работает даже на мобильных устройствах, экономя заряд батареи. Однако у WireGuard нет встроенной поддержки LDAP или RADIUS — для интеграции с корпоративным каталогом потребуется связка с FreeRADIUS, wg-ldap-auth или PAM-аутентификация.
OpenVPN — проверенное временем решение с огромным сообществом и поддержкой практически всех платформ. Для OpenVPN в конфигурации задают data-ciphers AES-256-GCM и tls-crypt для защиты управляющего канала. Устаревшие алгоритмы вроде BF-CBC использовать не стоит — они замедляют соединение и не обеспечивают должного уровня защиты.
IPsec чаще используется для соединения между офисами на уровне маршрутизаторов. Протокол IKEv2, работающий в паре с IPsec, нативно поддерживается в Windows, macOS и iOS без установки дополнительных клиентов. Благодаря механизму MOBIKE он быстро восстанавливает соединение при смене сети (например, при выходе из Wi-Fi зоны в метро), не разрывая VPN-сессию.
Зачем и кому нужен ГОСТ VPN?
Для компаний, работающих с государственной тайной, персональными данными в больших объемах или в отраслях с особыми требованиями регуляторов, может потребоваться использование сертифицированных средств криптографической защиты информации.
ГОСТ VPN использует алгоритмы шифрования, утвержденные ФСБ России («Кузнечик», «Магма» и другие). Такие решения необходимы для организаций, подпадающих под требования 152-ФЗ «О персональных данных» или отраслевых стандартов. Для работы с гостайной и объектами КИИ (187-ФЗ) подходит только локальное развертывание: серверы должны находиться в российской юрисдикции, а решения — иметь сертификаты ФСТЭК или ФСБ.
Для организаций, работающих с государственными информационными системами, также актуальна поддержка сертификатов Минцифры (НУЦ). Некоторые российские VPN-решения, например Контур.Коннект, поддерживают дополнительные удостоверяющие центры Минцифры наряду со стандартными сертификатами, что позволяет использовать их в инфраструктуре с национальной доверенной средой.
Важно понимать: если ваш бизнес обрабатывает персональные данные клиентов, переход на сертифицированные средства защиты может быть не рекомендацией, а обязанностью. Консультация с профильным специалистом поможет определить требования именно для вашей сферы.
Для компаний, работающих с зарубежными контрагентами, дополнительно актуальны международные стандарты: GDPR (ЕС), HIPAA (медицинские данные), PCI-DSS (платежные системы). VPN помогает соблюдать их требования, обеспечивая шифрование данных при передаче и контроль доступа.
В 2026 году корпоративные VPN переходят в категорию регулируемых сетевых сервисов. Регуляторы требуют разделять сценарии использования: коммерческие VPN-сервисы для анонимизации попадают в «серую зону», а корпоративные защищенные каналы должны быть задекларированы и согласованы. Для этого формируются реестры доверенных каналов: компания подает заявку через ИБ- или ИТ-подразделение, фиксируя параметры VPN-инфраструктуры — IP-адреса точек подключения, используемые протоколы (IPsec, TLS-based), порты, характеристики шифрования, топологию (site-to-site, remote access) и перечень доверенных узлов. Легитимность VPN теперь требует формального учета: без регистрации канал может быть заблокирован или вызвать претензии регулятора. Контроль трафика в зашифрованных каналах при этом осуществляется не внутри туннеля, а на его границах — DPI-системы сверяют метаданные соединений с «белым списком» зарегистрированных VPN, что снижает нагрузку на анализ содержимого, но требует быстрой обработки растущих списков. При динамической адресации или гибридной инфраструктуре возможны задержки из-за асинхронности параметров реестра и фактической конфигурации.
Критерии выбора VPN-решения для вашего бизнеса
Выбор конкретного VPN-решения — это баланс между безопасностью, удобством, производительностью и стоимостью. Рассмотрим ключевые критерии.
Шифрование и MFA: двойной замок для данных
Базовое требование — поддержка современных алгоритмов шифрования (AES-256) и возможность подключения многофакторной аутентификации. Убедитесь, что решение поддерживает интеграцию с вашими системами аутентификации, например, через SSO или LDAP. Помимо MFA, проверьте поддержку SSO через SAML или OIDC — это упрощает интеграцию с корпоративными каталогами и позволяет применять единые политики безопасности ко всем сервисам компании.
Дополнительно обратите внимание на функции фильтрации трафика, блокировки вредоносных доменов и обнаружения вторжений. Встроенные механизмы защиты значительно снижают нагрузку на администраторов.
Также убедитесь, что решение поддерживает kill switch — функцию экстренного прерывания соединения при обрыве VPN. Если туннель неожиданно разрывается, kill switch автоматически блокирует доступ к интернету, предотвращая утечку данных через открытый канал. Для корпоративного использования важна и политика нулевого журнала (no-logs): провайдер не должен хранить данные о ваших подключениях, иначе они могут быть переданы третьим лицам или использованы в судебных разбирательствах.
Производительность и масштабируемость
VPN не должен существенно замедлять работу сотрудников. Тестируйте скорость соединения в реальных условиях, особенно если ваши сотрудники работают с тяжелыми файлами или видеоконференциями. Перед запуском в промышленную эксплуатацию обязательно проведите нагрузочное тестирование на реальных рабочих сценариях — это поможет избежать ошибок в выборе конфигурации сервера.
Чтобы VPN не замедлял работу, используйте split-tunneling: трафик к рабочим сервисам идет через защищенный туннель, а обычный интернет — напрямую. Это снижает нагрузку на VPN-сервер и не мешает сотрудникам пользоваться общими ресурсами.
Оцените, как решение ведет себя при увеличении числа пользователей. Некоторые VPN-серверы имеют ограничения на количество одновременных подключений. Учитывайте также возможность расширения: облачные VPN-сервисы обычно масштабируются проще, чем серверы на собственной инфраструктуре. Для критичных сценариев убедитесь в поддержке кластеризации высокой доступности и гео-избыточности: при отказе одного VPN-шлюза соединение должно автоматически переключаться на резервный, чтобы сотрудники не теряли доступ к рабочим системам.
Удобство управления и администрирования
Централизованная консоль управления позволяет администратору управлять пользователями, правами доступа, политиками безопасности из одного интерфейса. Это особенно важно, если в компании нет выделенного ИТ-отдела.
Обратите внимание на возможность автоматической выдачи сертификатов, интеграцию с корпоративными каталогами пользователей и журналирование действий. Продвинутые решения поддерживают интеграцию с Active Directory/LDAP: при блокировке учетной записи сотрудника доступ к VPN отзывается автоматически. Также полезен портал самообслуживания, где сотрудники сами получают профиль для подключения, а администратору не нужно вручную создавать доступы. Хорошая система должна предоставлять понятные отчеты о подключениях и подозрительной активности. Также обратите внимание на поддержку политики BYOD (bring your own device): она позволяет безопасно подключать личные ноутбуки и смартфоны сотрудников, применяя необходимые настройки безопасности без риска утечки данных.
Кроссплатформенность и совместимость
Сотрудники используют разные операционные системы: Windows, macOS, Linux, а также мобильные платформы iOS и Android. VPN-клиент должен стабильно работать на всех типах устройств, которые используют ваши команды.
Убедитесь, что решение совместимо с вашим сетевым оборудованием. Некоторые VPN-серверы работают только с определенными моделями маршрутизаторов или файерволов.
Что придет на смену VPN? Тренды Zero Trust и SASE
При выборе корпоративного VPN в 2026 году стоит учитывать три ключевых тренда. Они влияют на безопасность, управление доступом и соответствие законодательству.
Эволюция корпоративного доступа: VPN, Zero Trust, SASE
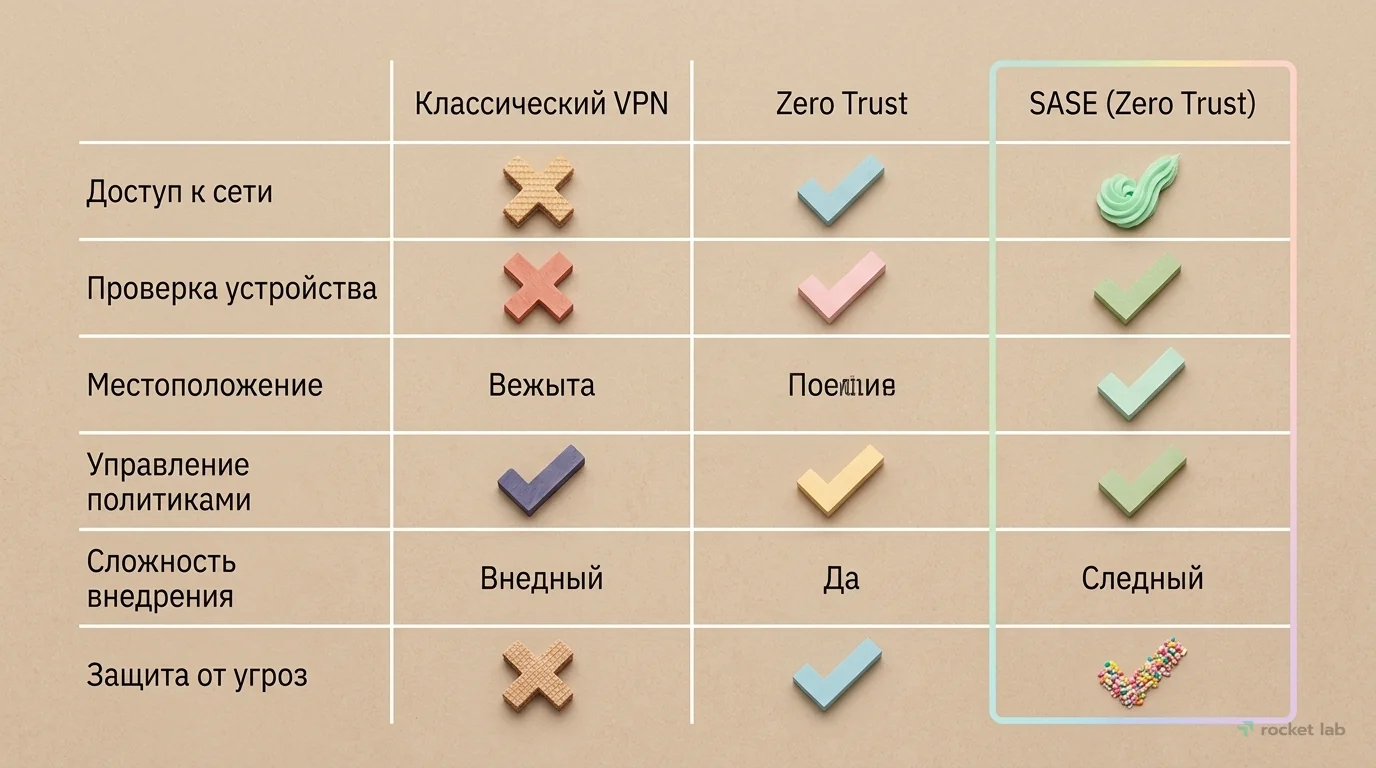
Принцип Zero Trust (нулевое доверие). Классический корпоративный VPN после ввода пароля открывает сотруднику доступ ко всей внутренней сети. Zero Trust работает иначе: доступ предоставляется только к конкретным приложениям, необходимым для работы, и постоянно проверяются параметры подключения — устройство, местоположение, время. По данным отраслевых исследований, около 70% новых проектов удаленного доступа в 2025–2026 годах строятся на модели Zero Trust Network Access.
SASE (Secure Access Service Edge). Современные решения встраиваются в единую облачную систему, которая объединяет защищенный доступ, фильтрацию трафика и управление политиками. Для крупных компаний с распределенной структурой это удобнее, чем поддерживать несколько разрозненных инструментов. SASE
Требования регуляторов. Статья 19 Федерального закона № 152-ФЗ «О персональных данных» обязывает операторов принимать меры для защиты персональных данных (ПДн) при их передаче. Конкретные требования, включая шифрование каналов связи с помощью VPN, устанавливаются приказами ФСТЭК России. Для компаний, работающих с ПДн, особенно при подключении удаленных сотрудников, использование корпоративного VPN — стандартное требование при прохождении проверок.
Доступ на уровне приложений. Вместо полного сетевого туннеля современные решения все чаще публикуют отдельные приложения через HTTPS — сотрудник открывает нужную программу в браузере без установки VPN-клиента. Это резко ограничивает боковое движение злоумышленника внутри сети и упрощает подключение для подрядчиков и мобильных пользователей. Такой подход часто комбинируют с классическим VPN: сетевой доступ для администраторов, доступ на уровне приложений — для обычных сотрудников.
Сколько на самом деле стоит корпоративный VPN?
Расходы на корпоративный VPN включают несколько компонентов
- Лицензии на программное обеспечение или подписку
- Оборудование (серверы, маршрутизаторы) при развертывании на собственной инфраструктуре
- Затраты на администрирование и поддержку
- Обучение сотрудников
| Решение | Тип бизнеса | Цена от | Ключевая особенность |
|---|---|---|---|
| Роутер с VPN | малый бизнес | от 15 000₽ | встроенный VPN-сервер |
| AmneziaVPN | малый | бесплатно | российское open-source решение |
| OpenVPN Access Server | средний | от $10/мес | гибкая настройка доступа |
| WireGuard через маршрутизатор | малый/средний | от 5 000₽ | высокая скорость, простота |
| УСБ-шлюз С-Терра | средний/крупный | по запросу | сертифицированная криптография |
| ViPNet Coordinator HW | крупный | по запросу | защита каналов связи, ГОСТ |
| ИнфоТеКС VPN | средний/крупный | по запросу | сертифицированные решения |
| Роутер Keenetic | малый | от 8 000₽ | VPN-клиент для удаленных сотрудников |
| Облачный VPN от VK Cloud | малый/средний | от 990₽/мес | быстрое развертывание |
| Модуль VPN в Битрикс24 | малый | от 1 990₽/мес | интеграция с CRM |
Будьте осторожны с бесплатными VPN-сервисами: они часто зарабатывают на продаже данных пользователей, что противоречит самой цели защиты. Кроме того, бесплатные решения редко обеспечивают достаточную скорость и надежность для корпоративных задач. Для бизнеса выбирайте коммерческие решения с прозрачной бизнес-моделью или open-source решения, которые можно развернуть самостоятельно, контролируя всю инфраструктуру.
Исследования подтверждают эти риски. Анализ 283 бесплатных VPN-приложений для Android, проведенный Университетами Калифорнии в Беркли и Нью-Саут-Уэльс, показал, что 38% содержат вредоносное ПО, 18% не шифруют трафик, 84% уязвимы для утечек DNS, а 75% используют сторонние следящие библиотеки. Исследование RKS Global (октябрь–декабрь 2025) выявило, что 16 из 87 (Аналитика) самых скачиваемых бесплатных VPN-приложений в России передают данные на серверы, расположенные на территории РФ, в том числе через Яндекс.Метрику. RKS Global
Один из наших клиентов — рекламное агентство с 15 сотрудниками — выбрало open-source решение на базе WireGuard, развернутое на арендованном VPS-сервере. Стоимость владения составила около 600 рублей в месяц, что на порядок дешевле готовых корпоративных решений.
Настраиваем корпоративный VPN шаг за шагом
Внедрение корпоративного VPN не требует глубоких технических знаний, но предполагает последовательный подход. Разберем основные шаги.
Где будет жить ваш VPN: облако, сервер или гибрид
Для большинства компаний малого и среднего бизнеса оптимальным решением является развертывание VPN-сервера в облачной инфраструктуре. Облачные серверы доступны из любой точки мира, не требуют физического размещения и легко масштабируются.
Собственный сервер в офисе целесообразен, если у вас есть выделенный ИТ-персонал и требования к локальному хранению данных. Однако при этом нужно обеспечить стабильное интернет-подключение и резервное питание.
Гибридная схема используется, когда часть сервисов размещена локально, а часть — в облаке. VPN-шлюз может объединять оба сегмента в единую сеть.
Подготовка инфраструктуры и оборудования
Убедитесь, что сетевое оборудование поддерживает необходимые протоколы VPN. Многие современные маршрутизаторы имеют встроенные VPN-функции. Для корпоративного использования рекомендуется выделенный сервер, чтобы не смешивать VPN-трафик с остальным.
Подготовьте выделенный IP-адрес (статический), доменное имя (желательно) и настройте правила файервола для разрешения VPN-подключений. Убедитесь, что на граничном межсетевом экране открыты нужные порты: для IPsec — UDP 500 и 4500, для OpenVPN — UDP 1194, для WireGuard — порт определяется администратором. Сертификаты для сервера целесообразно выпустить от внутреннего удостоверяющего центра или использовать публичный сертификат от доверенного центра сертификации — это исключает ручное подтверждение отпечатков на клиентских устройствах.
Если корпоративный VPN используется для рабочих задач — удаленного доступа сотрудников, связи между офисами, подключения к серверам, 1С, CRM — может потребоваться подготовить технические данные для РКН или ЦМУ ССОП: наименование организации и ИНН, используемые протоколы, IP-адреса источников и назначений, контактные данные ответственного лица, схему подключения. Некоторые операторы и интеграторы помогают собрать эти документы в рамках внедрения.
Планирование политик доступа и прав сотрудников
Прежде чем выдавать доступы, определите, кому и к каким ресурсам нужен доступ. Создайте группы пользователей с разными уровнями привилегий.
| Роль | Уровень доступа | Период действия |
|---|---|---|
| Руководитель | Полный доступ | Постоянно |
| Бухгалтер | Финансовые модули | Постоянно |
| Менеджер | CRM, документы отдела | Постоянно |
| Подрядчик | Отдельные сервисы | Ограниченный |
Установите политику паролей, включите MFA для всех пользователей, определите процедуру отзыва доступа при увольнении.
Установка и базовая настройка VPN-сервера
Процесс установки зависит от выбранного решения. Для OpenVPN или WireGuard на Linux-сервере обычно достаточно выполнить несколько команд: обновить систему и установить пакеты (wireguard, openvpn + easy-rsa, strongswan для IPsec). Готовые решения, такие как OpenVPN Access Server, предлагают графический интерфейс для настройки.
После установки настройте сертификаты, создайте пользователей и протестируйте подключение с разных устройств. Убедитесь, что скорость соединения приемлема и доступ к внутренним ресурсам работает корректно.
Настройка корпоративного VPN — это не одноразовая задача, а постоянный процесс. Политики доступа, протоколы и сертификаты требуют регулярного пересмотра и обновления.
Что запомнить
Корпоративный VPN — фундамент кибербезопасности
В условиях удаленной работы корпоративный VPN — не роскошь, а базовая мера защиты. Он шифрует трафик, защищает от перехвата и несанкционированного доступа, обеспечивает безопасность Wi-Fi при работе из любых мест.
Выбор решения зависит от масштаба и задач
Не существует универсального VPN-решения для всех. Для компании с 5 сотрудниками достаточно простого open-source решения, а для сети филиалов с особыми требованиями — сертифицированные комплексы. Оценивайте потребности, бюджет и технические компетенции вашей команды.
Внедрение требует комплексного подхода
VPN — это только один элемент системы защиты. Важно сочетать его с политиками безопасности, обучением сотрудников, регулярными обновлениями и мониторингом. Защита данных бизнеса VPN работает эффективно только в связке с другими мерами.
Частые вопросы (FAQ)
Чем корпоративный VPN отличается от обычного VPN-сервиса?
Обычные VPN-сервисы предназначены для сокрытия IP-адреса и обхода блокировок, а корпоративный VPN создает защищенное соединение с внутренними ресурсами компании. Корпоративное решение предоставляет доступ к серверам, CRM, базам данных и другим системам, а также позволяет централизованно управлять правами и безопасностью. Обычные сервисы не интегрируются с Active Directory или LDAP, не ведут журналов подключений и не обеспечивают ролевую модель доступа.
Какое оборудование нужно для внедрения корпоративного VPN?
Для небольшой компании достаточно арендованного VPS-сервера или облачного сервера с установленным VPN-сервером. Для офиса потребуется стабильный интернет и маршрутизатор с поддержкой VPN. В крупных организациях используется специализированное оборудование — VPN-шлюзы и файерволы.
Можно ли использовать корпоративный VPN для работы с 1С?
Да, корпоративный VPN широко используется для безопасного доступа к 1С. Сотрудники подключаются к внутренней сети компании и работают с базами 1С как будто находятся в офисе. Это позволяет вести учет, управлять складом и взаимодействовать с клиентами из любой точки мира.
Подходит ли корпоративный VPN для удаленных сотрудников?
Безусловно. Именно для удаленных сотрудников корпоративный VPN является основным инструментом безопасного доступа к внутренним ресурсам. Он защищает данные при подключении через домашний интернет, публичные Wi-Fi сети и мобильный интернет, обеспечивая шифрование трафика и контроль доступа.
Что такое Zero Trust и как он связан с VPN?
Zero Trust — это модель безопасности, в которой ни одно устройство и ни один пользователь не доверяются по умолчанию, независимо от их местоположения. VPN является одним из элементов реализации этой модели, обеспечивая контролируемый доступ к ресурсам. Современные VPN-решения интегрируются с принципами Zero Trust, добавляя проверку устройств, непрерывную аутентификацию и ограничение доступа по контексту запроса.